За нас

Киберсигурност и регулаторно съответствие с един експертен екип

Диасол е консултантско дружество, регистрирано в България, което работи с клиенти в ЕС и извън него. Съчетаваме киберсигурност, регулаторно съответствие, технологии и бизнес психология, а за всеки ангажимент отговаря определен специалист.

Как работим

  1. Уточняваме нуждатаОбсъждаме повода, срока и информацията, с която вече разполагате, както и тази, която е необходимо да набавите.
  2. Договаряме обхватаОпределяме задачите, резултатите и необходимото съдействие и ги фиксираме писмено.
  3. Изпълняваме работатаРаботим по договорените задачи и обсъждаме установените пропуски в хода на работата.
  4. Преглеждаме резултатитеПредставяме изводите, ограниченията и следващите действия и уточняваме дали има смисъл от следваща стъпка.
Четирите стъпки по реда, в който работим.
  • Фиксирана цена за обхват, който потвърждаваме писмено преди старта — без почасово отчитане при пакетните услуги.
  • Писмена оферта до два работни дни след разговор и получаването на нужната информация.
  • Графикът за плащане се посочва в писмената оферта; разполагате с 10 работни дни за преглед и е включен един кръг корекции в обхвата.
  • Повторна проверка на отстранените констатации, когато е част от договорения обхват.
  • 30 дни предизвестие за прекратяване на месечните абонаменти. Условията на годишната програма се посочват в офертата.
  • Независимост от доставчици — не получаваме комисиони от технологични доставчици. Когато Ви е насочил препоръчващ партньор, това Ви се разкрива.

Подготвяме и изпълняваме подобренията; независимият одит и сертификацията се възлагат отделно.

Екипът

Диасол работи както с основно ядро от постоянни експерти, така и с мрежа от специалисти, с които поддържаме дългогодишни и доверени отношения. Съчетаваме опит в GRC, киберсигурността, разработката на решения, DevOps, ИИ (изкуствен интелект), ИТ управлението, управлението на проекти и бизнес психологията. Преди началото на всеки ангажимент клиентът получава информация за отговорния ръководител, участващите специалисти и техните роли.

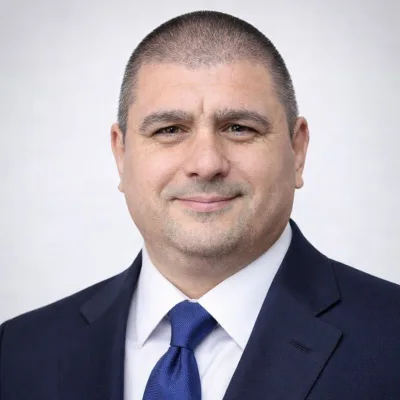
Ангел Бренишки

Ангел Бренишки

Управител. Отговаря за GRC и Кибер сигурност

Определя обхвата и техническата насока на работата.

С 28 години опит в технологиите и киберсигурността професионалният му път обхваща разработка на системи, защита на критична инфраструктура, ръководство на сигурността и управление на ИКТ (информационни и комуникационни технологии) риска в международни финансови организации. Той е доктор по киберсигурност от Русенски университет „Ангел Кънчев“ и има преподавателски опит в магистърска програма по управление на киберсигурността в УНСС.

Практиката му включва дългогодишен опит в практическата кибер сигурност, оценка на риска, подготовка за одити и работа по DORA (регламент на ЕС за цифровата оперативна устойчивост на финансовия сектор), NIS2 (директива на ЕС за киберсигурност) и ISO 27001, както и лично проектиране и внедряване на технически мерки за защита. Работил е по управление на достъпа, откриване на заплахи, тестове за проникване и отстраняване на установени слабости с последваща проверка.

За клиентите на Диасол този опит свързва изискванията към организацията с реалното състояние на системите и изпълнението на подходящи подобрения.

Квалификации: Certified Chief Information Security Officer (Executive) и Certified in Governance, Risk and Compliance (GRC); специализирани обучения по ISO 27001, ITIL 4 и архитектура на сигурността в AWS и Azure.

Професионален профил в LinkedIn →

Отговорности
Отговаря за
Определянето на обхвата, техническата и регулаторната насока на работата и отговорните длъжности. Всеки резултат се преглежда от старши специалист преди да излезе от Диасол.
Работи заедно с
Сесиите и поведенческият анализ в работата по човешкия фактор се водят от Диана Гинова; той присъства или е на разположение през цялото време и отговаря на всеки поставен технически въпрос.
Езици
Работи на български, руски и английски език.
Диана Гинова

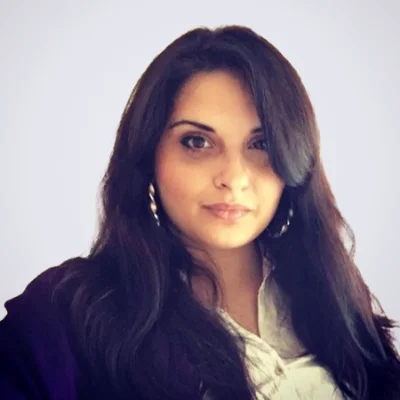
Диана Гинова

Партньор — бизнес психология и киберпсихология

Води сесиите и поведенческия анализ.

Опит в психологията, психотерапията, работата с корпоративни клиенти и темите за професионално прегаряне. Развива практиката си в областта на киберпсихологията.

Отговорности
Отговаря за
Воденето на сесиите, поведенческия анализ и допълнителния анализ „човешки фактор“ в един ангажимент: как ръководителите взимат решения под натиск, как действат манипулацията и влиянието в реална бизнес комуникация и как хората реално се държат спрямо правилата за сигурност и ИИ.
Работи заедно с
Техническите твърдения, сценариите за заплахи и препоръките за контроли са отговорност на Ангел Бренишки, ръководител по сигурност на Диасол. Всеки технически въпрос, поставен по време на сесия, се записва и получава първи писмен отговор в рамките на един работен ден; пълното решение може да отнеме повече.
Езици
Работи на български и английски език.

Костадин Михайлов

Специалист — право, експертизи и разрешаване на спорове

Правен и договорен преглед в договорения обхват.

Костадин Михайлов е адвокат, вписан към Варненската адвокатска колегия, съдебен експерт и медиатор. Има магистърска степен по право и докторска степен от ВВМУ „Н. Й. Вапцаров“.

Преподавал е във ВВМУ дисциплината „Експертно изследване на платежни системи, криптовалути и блокчейн“. Преминал е обучения по Закона за киберсигурност, минималните изисквания за мрежова и информационна сигурност и промените, въведени с NIS2.

Отговорности
Отговаря за
Правен и договорен преглед, разрешаване на спорове и експертни въпроси в договорения обхват на ангажимента.
Работи заедно с
Техническите оценки, сценариите за заплахи и препоръките за мерки за сигурност се ръководят от отговорния специалист по киберсигурност. Правното представителство и формалните правни становища се възлагат и описват отделно, когато са необходими.
Езици
Работи на български и английски език.
Радослав Цветков

Радослав Цветков

Изпълнение и програми за съответствие

Координация на задачите, сроковете и приемането на работата.

Радослав е завършил уеб технологии в Edinburgh Napier University. Петнадесет години живее и работи във Великобритания като сред клиентите му са много водещи технологични компании от Великобритания, Европа и САЩ. Започва кариерата си в уеб и ИТ разработката, след което преминава към управление на проекти — изпълнение на технологични проекти с инженерни екипи и доставчици.

През последните три години се фокусира върху държавната регулация и съответствието: превръща регулаторните изисквания в планове с отговорници и срокове и следи договорените дейности, докато бъдат изпълнени и документирани с доказателства.

Отговорности
Отговаря за
Планирането, координацията на изпълнението и проследяването на договорените с клиента дейности по съответствие: етапи, отговорници, срокове, входни данни от клиента и приемане. Той е поименно определеният заместник за връзка и координация, така че клиентът винаги има втори човек, който познава състоянието на работата.
Работи заедно с
Техническите оценки и правните тълкувания остават при отговорните специалисти по киберсигурност и право, с които работи в екип.
Езици
Работи на български и английски език.

Практическият подход на д-р Ангел Бренишки е представен и в неговите научни публикации.

Области на компетентност и експертна мрежа
  • Киберсигурност

    Сценарии за заплахи, проектиране на контроли, идентифициране и управление на риска, репутация на пощата и домейните, списъци за блокиране, координация при инциденти.

  • Регулаторни изисквания и управление

    DORA, NIS2, Регламентът за ИИ, ОРЗД (Общ регламент относно защитата на данните) и рамките, за които клиентите трябва да представят доказателства — съотнесени към реалната дейност на организацията.

  • Разработка, DevOps и ИИ

    Архитектура на продукти и облачни среди, сигурна разработка, CI/CD, инфраструктура като код, интеграции с ИИ и техническите корекции, установени при оценката.

  • ИТ управление и управление на проекти

    Планиране, отговорности, зависимости, координация на изпълнението и контролирано внедряване между вътрешни екипи и доставчици.

  • Бизнес психология и киберпсихология

    Методи за справяне с професионалното прегаряне и повишаване на ефективността на мениджъри и служители; разпознаване и реакция при опити за социално инженерство и други зловредни действия срещу организацията; проектиране на проверка и ескалация, които работят под напрежение.

Области на компетентност, които основният екип и експертната мрежа покриват.

Специалистите се избират по нужните компетенции и наличност. Преди началото уточняваме ролите им, необходимия достъп до информация и конфликтите на интереси, а конкретният състав се представя на клиента. Релевантният професионален опит се обсъжда при определяне на екипа, без да се разкриват чужди поверителни ангажименти.

Отговорност, независимост и какво не сме

Отговорност

  • Всеки ангажимент има определен отговорен ръководител, който чете всеки документ, преди да излезе от Диасол, и отговаря за него — пред Вашето ръководство, одитор или надзорен орган.
  • Изпълняваме с основен екип и мрежа от специалисти, подбрани за всеки проект. Независимата сертификация и приложимият независим одит се възлагат на отделни компетентни органи, с които сключвате договор пряко. Когато задачата изисква правно становище, уточняваме участието на квалифициран правен специалист. Казваме това, преди да ни наемете.
  • Документираме обхвата, констатациите и ограниченията. Решението на регулатор, одитор или клиент остава в неговите правомощия.

Какво означава дружество, регистрирано в България, за регулираната работа

„Диасол“ ЕООД е регистрирано в София, България — в Европейския съюз. За клиенти под европейска финансова и киберрегулация възлагането на установен в ЕС доставчик опростява процедурите: въпросите за възлагане на трети държави, които възникват при доставчик извън ЕС, не стоят в същия вид.

Това не отменя собствените Ви задължения. Чл. 30, § 2, б. „б“ от DORA например изисква договорът с всеки ИКТ доставчик да посочва регионите или държавите, в които се предоставят услугите и се обработват данните — независимо кой е доставчикът. Затова за всеки ангажимент уточняваме приложимите изисквания за поверителност, достъп, подизпълнители и местоположение на данните и ги записваме писмено.

За кого работим

Работим за организации, които искат да изпълнят задълженията си и да могат да го покажат. Всеки нов клиент минава кратка документирана проверка за приемане преди първия договор; отказваме работа за санкционирани лица и за предприятия, които заблуждават клиентите или регулаторите си.

Какво не сме.

  • Не сме уеб или маркетинг агенция, нито обща ИТ поддръжка.
  • Не сме сертифициращ орган, регистриран одитор или адвокатска кантора — те трябва да останат независими от нас и го казваме, преди да ни наемете.
  • Нямаме собствен денонощен екип за реакция при инциденти — осигуряваме го чрез проверен партньор по отделен договор.
Едно правило, което важи и за хората, не само за системите. Независимата сертификация и задължителният одит се извършват от органи, независими от нас; проверката, че собствените ни корекции работят, е част от приемането на всеки ангажимент. В работата по човешкия фактор оценяваме ситуации и решения, никога отделни хора: никой служител не получава оценка, профил или лична характеристика.

Ако подготвяте възлагане, вижте информацията за доставчика.